En un entorno corporativo donde la digitalización define la competitividad, la ciberseguridad debería ser tratada como un eje estratégico de supervivencia corporativa. No obstante, en Ecuador y en buena parte de América Latina, se continúa gestionando el riesgo digital desde una postura reactiva, delegada exclusivamente a los departamentos de tecnología y peligrosamente desconectada de las mesas de directorio. ¿Hasta cuándo las organizaciones tratarán la protección de sus activos digitales como un gasto operativo en lugar de un pilar de sostenibilidad del negocio?
Cuando el riesgo técnico eclipsa la visión de negocio
Existe una brecha alarmante entre la percepción del peligro y la preparación real para enfrentarlo. Si bien la gran mayoría de las organizaciones en la región reconoce la gravedad latente de las ciberamenazas, menos del 30 % dispone de una estrategia integral y formalmente estructurada (BID & OEA, 2020). En el contexto ecuatoriano, esta debilidad se acentúa fuera de los sectores estrictamente regulados. Con frecuencia, la gestión de seguridad se reduce a la adquisición de herramientas aisladas, tales como antivirus, cortafuegos (firewalls) o respaldos periódicos, bajo la falsa premisa de que la tecnología por sí sola garantiza inmunidad.
El problema de fondo radica en no comprender que incidentes como el secuestro de datos (ransomware), la fuga de información confidencial o la suplantación de identidades no son fallas informáticas aisladas, sino eventos de interrupción operativa, crisis reputacional y contingencia legal. Cuando un ataque paraliza la facturación o expone datos de clientes, ¿Quién responde ante los accionistas, los reguladores y la opinión pública? La ausencia de una perspectiva de gestión integral del riesgo conduce a inversiones descoordinadas y a una peligrosa e infundada sensación de seguridad.
El vacío de liderazgo y la brecha en la toma de decisiones
Uno de los síntomas más evidentes de esta brecha es la ausencia del rol de Chief Information Security Officer (CISO), una figura clave que debería liderar la estrategia de protección digital desde el nivel directivo. En muchas empresas locales, la responsabilidad recae en gerencias de Tecnologías de la Información (TI) que operan con presupuestos limitados, escasa autonomía y sin participación en comités ejecutivos. En consecuencia, la seguridad queda relegada a criterios de reducción de costos inmediatos o conveniencia operativa, omitiendo una evaluación rigurosa del impacto financiero a largo plazo.
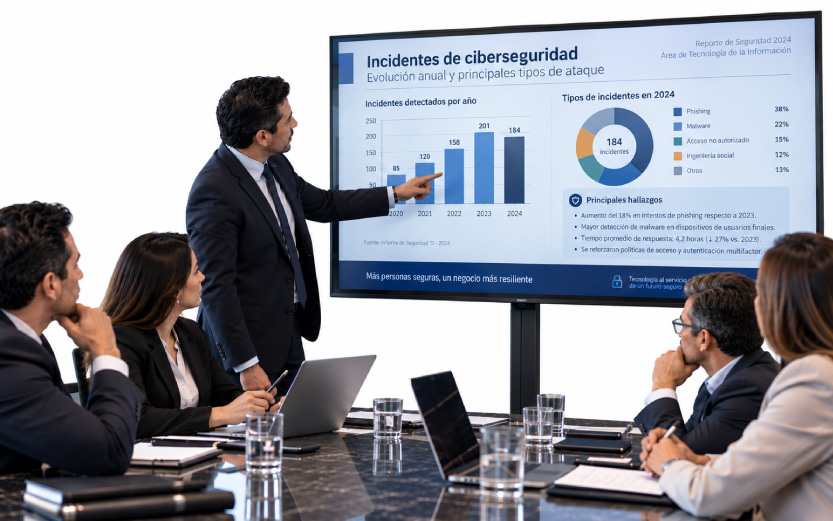
La evidencia internacional demuestra que la involucración directa del liderazgo transforma radicalmente la resiliencia corporativa. Aquellas organizaciones cuyos líderes y directorios participan activamente en la estrategia de ciberseguridad logran reducir significativamente el costo financiero de una brecha y detectan los incidentes en una fracción del tiempo habitual (IBM Security, 2024). Sin embargo, la paradoja global sigue vigente: de acuerdo con el informe de PwC (2025), casi la mitad de los directores ejecutivos anticipa enfrentar ciberamenazas significativas a corto plazo, pero una proporción minoritaria cuenta con una estrategia formal debidamente aprobada por su junta directiva.
“Menos del 30 % de las organizaciones en la región dispone de una estrategia integral y formalmente estructurada de ciberseguridad.”
¿Por qué persiste esta inercia si el riesgo es ampliamente reconocido? La respuesta suele residir en una cultura organizacional que aún no asume que la confianza digital es un activo tan valioso como el capital financiero.
Costos de la negligencia: más allá de las pérdidas económicas
En Ecuador, la falta de controles preventivos y de marcos de gobernanza digital ha quedado evidenciada en reiteradas ocasiones. Según Santillán, como se citó en Ecuavisa (2024), múltiples entidades continúan operando sin estándares mínimos de protección, lo que ha facilitado la paralización de servicios críticos y la extracción masiva de información.
Los precedentes en el país son contundentes: desde la interrupción de canales transaccionales y cajeros automáticos en el sistema bancario, hasta la vulneración de plataformas gubernamentales y la parálisis de sistemas municipales por ataques de extorsión digital. Estos episodios demuestran que el impacto de una brecha trasciende con creces las pérdidas económicas directas; destruye la confianza ciudadana, compromete la continuidad institucional y acarrea contingencias regulatorias severas.
Hacia una gobernanza madura de la seguridad
Superar esta deuda histórica exige una transformación cultural y estructural en la empresa privada y en las instituciones públicas. La gestión de ciberamenazas debe integrarse formalmente en el marco de gobierno corporativo, auditoría y administración de riesgos. Para ello, resulta indispensable priorizar tres líneas de acción:
- Empoderamiento y liderazgo: Asignar a un responsable de ciberseguridad con competencias claras, presupuesto adecuado y canal directo de comunicación con la alta gerencia y el directorio.
- Integración al gobierno de riesgos: Incorporar métricas de exposición digital, auditorías continuas y planes de respuesta a incidentes dentro de las evaluaciones periódicas de la junta directiva.
- Cultura y capacitación directiva: Formar a los tomadores de decisiones para que interpreten el riesgo tecnológico como una variable estratégica del negocio.
Para evaluar el estado actual de una organización, la alta dirección debería plantearse con honestidad las siguientes interrogantes:
- ¿El directorio recibe reportes periódicos sobre la postura de riesgo y exposición digital de la empresa?
- ¿Existe un plan de continuidad de negocio y respuesta a incidentes probado y actualizado frente a un secuestro de datos?
- ¿Se conocen con exactitud cuáles son los activos digitales más críticos y qué impacto tendría su indisponibilidad total durante 72 horas?
- ¿Cuentan los accesos estratégicos y sistemas clave con mecanismos robustos de autenticación multifactor y respaldos inmutables?
- Si la respuesta a cualquiera de estas preguntas es negativa o incierta, la organización ya se encuentra expuesta.
La ciberseguridad como responsabilidad estratégica
La ciberseguridad no es una prerrogativa exclusiva de las grandes corporaciones ni un asunto técnico que deba resolverse únicamente en las salas de servidores. En la economía moderna, constituye una condición indispensable para la continuidad del negocio y un deber fiduciario de la alta dirección. Proteger los activos y los datos es, en última instancia, proteger la reputación, la viabilidad financiera y la confianza de clientes y socios comerciales.
“La resiliencia no se improvisa en medio de una crisis; se construye desde la visión estratégica del directorio.”
Mientras las organizaciones continúen relegando esta responsabilidad, seguirán asumiendo un costo silencioso pero potencialmente devastador. La resiliencia no se improvisa en medio de una crisis; se construye desde la visión estratégica del directorio.
Fuentes: BID & OEA (2020); IBM Security (2024); Ecuavisa (2024); PwC (2025).